

Wie der Zugriff begrenzt wird
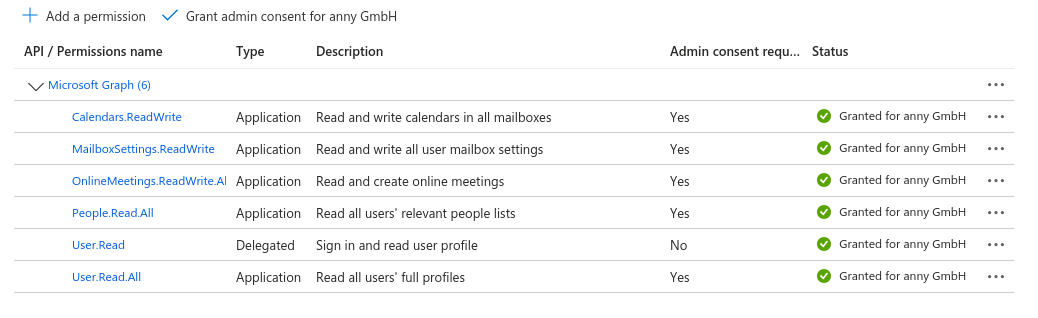
Es gibt nicht einen Schalter. Die Zustimmung in Entra ID bleibt tenant-weit. FürCalendars.ReadWrite und MailboxSettings.ReadWrite legst du in Exchange Online einen Management Scope an: eine mail-aktivierte Gruppe plus RBAC for Applications.
Die App erhält Kalenderzugriff dann ausschließlich auf Postfächer, die Mitglieder dieser Gruppe sind. Die Berechtigungen in Exchange addieren sich zu denen in Entra ID. Solange die tenant-weiten Graph-Berechtigungen in Entra ID stehen, wirkt der Scope nicht.
Voraussetzungen
- Exchange-Administrator-Rolle bzw. Mitgliedschaft in Organization Management
- Exchange Online (Cloud). On-Premise-Postfächer unterstützt die Integration nicht.
- Eine mail-aktivierte Sicherheitsgruppe, Microsoft-365-Gruppe oder Verteilerliste. Nur direkte Mitglieder zählen, verschachtelte Gruppen nicht.
- Die Anwendungs-ID und die Objekt-ID der Unternehmensanwendung. Nimm die Werte aus Unternehmensanwendungen, nicht aus App-Registrierungen.
Zugriff auf einzelne Postfächer begrenzen
1
Gruppe anlegen
Lege eine mail-aktivierte Gruppe an, zum Beispiel
anny-scope. Nimm die Raum- und Ressourcenpostfächer auf, deren Kalender anny nutzen darf.2
Mit Exchange Online verbinden
Öffne PowerShell und verbinde dich mit Exchange Online.
3
Service Principal anlegen
Erzeuge den Verweis auf die Unternehmensanwendung. Die IDs kommen aus Unternehmensanwendungen, nicht aus App-Registrierungen.
4
Scope definieren
Begrenze den Zugriff auf die Mitglieder der Gruppe. Der Filter braucht den Distinguished Name.
5
Rollen mit Scope zuweisen
Weise Kalender- und Postfacheinstellungen nur für diesen Scope zu.
6
Prüfen
Teste, ob ein konkretes Postfach im Scope liegt. Der Test umgeht den Berechtigungs-Cache und berücksichtigt nur Exchange-RBAC, nicht die Berechtigungen in Entra ID.
7
Tenant-weite Entra-Berechtigungen entfernen
Entferne in Entra ID unter Unternehmensanwendungen → deine anny-App → Berechtigungen die organisationsweiten Anwendungsberechtigungen
Calendars.ReadWrite und MailboxSettings.ReadWrite. Ohne diesen Schritt bleibt der Zugriff tenant-weit, weil Entra ID und Exchange die Rechte addieren.Einschränkungen
- Du begrenzst nur Kalenderzugriff und Postfacheinstellungen. Die Kontenliste in Microsoft Kalender kann weiterhin mehr Adressen zeigen, weil sie aus dem Verzeichnis kommt.
- Verschachtelte Gruppenmitglieder liegen außerhalb des Scopes.
FAQ
Warum sehe ich in anny trotzdem viele Microsoft-Konten?
Warum sehe ich in anny trotzdem viele Microsoft-Konten?
Die Auswahl Microsoft Kalender listet Konten aus dem Verzeichnis. Der Exchange-Scope begrenzt den Kalenderzugriff, nicht diese Liste. Synchronisieren lässt sich nur ein Postfach, das direktes Mitglied der Gruppe ist. Andere Postfächer schlagen fehl.
Die Einschränkung wirkt nicht, anny kommt weiter an alle Kalender
Die Einschränkung wirkt nicht, anny kommt weiter an alle Kalender
Die tenant-weiten Graph-Berechtigungen in Entra ID sind dann noch aktiv. Exchange-RBAC addiert sich dazu und schränkt nicht ein, solange Entra ID denselben Zugriff organisationweit gibt. Entferne
Calendars.ReadWrite und MailboxSettings.ReadWrite in der Unternehmensanwendung.Gehören Raumpostfächer in die Gruppe?
Gehören Raumpostfächer in die Gruppe?
Ja. Jedes Raum- oder Ressourcenpostfach, das anny synchronisieren soll, muss direktes Mitglied der mail-aktivierten Gruppe sein.
Troubleshooting
Ein Kalender ist nach dem Scope nicht erreichbar
Ein Kalender ist nach dem Scope nicht erreichbar
Das Postfach ist oft kein direktes Mitglied der Gruppe, oder der Berechtigungs-Cache ist noch aktiv. Prüfe die Mitgliedschaft und warte bis zu zwei Stunden, oder teste mit
Test-ServicePrincipalAuthorization.Der Test sagt InScope, Graph erlaubt trotzdem alles
Der Test sagt InScope, Graph erlaubt trotzdem alles
Test-ServicePrincipalAuthorization ignoriert Entra-Berechtigungen. Entferne die tenant-weiten Anwendungsberechtigungen in Entra ID und warte, bis der Cache abläuft.